26 errores en sistemas de alarma y videovigilancia que reducen su eficacia
Un sistema contra intrusión puede estar correctamente instalado y seguir siendo ineficaz frente a un robo real. Estos 26 errores en sistemas de alarma y videovigilancia proceden de años de diseño, auditoría y revisión de instalaciones: fallos de proyecto, sabotaje, operativa con C.R.A. y uso que conviene detectar antes de aceptar y pagar el sistema.
No es una lista académica. Es una guía que he ido construyendo durante años de diseño y auditoría de sistemas contra intrusión a partir de errores encontrados en instalaciones reales.
Esta guía también se ha enriquecido con el trabajo desarrollado mediante la metodología GENOMA DEL ROBO® y con la experiencia de sus empresas acreditadas. Puedes consultar las empresas acreditadas en GENOMA DEL ROBO®, que aplican una metodología común orientada a evaluar la prestación del conjunto y no únicamente los productos instalados.
A veces las debilidades ya estaban presentes desde el diseño, la instalación o la configuración. El agresor únicamente necesita encontrarlas y aprovecharlas.
Los fallos se concentran en cuatro áreas: diseño e instalación, sabotaje, gestión con la C.R.A. y uso del sistema.
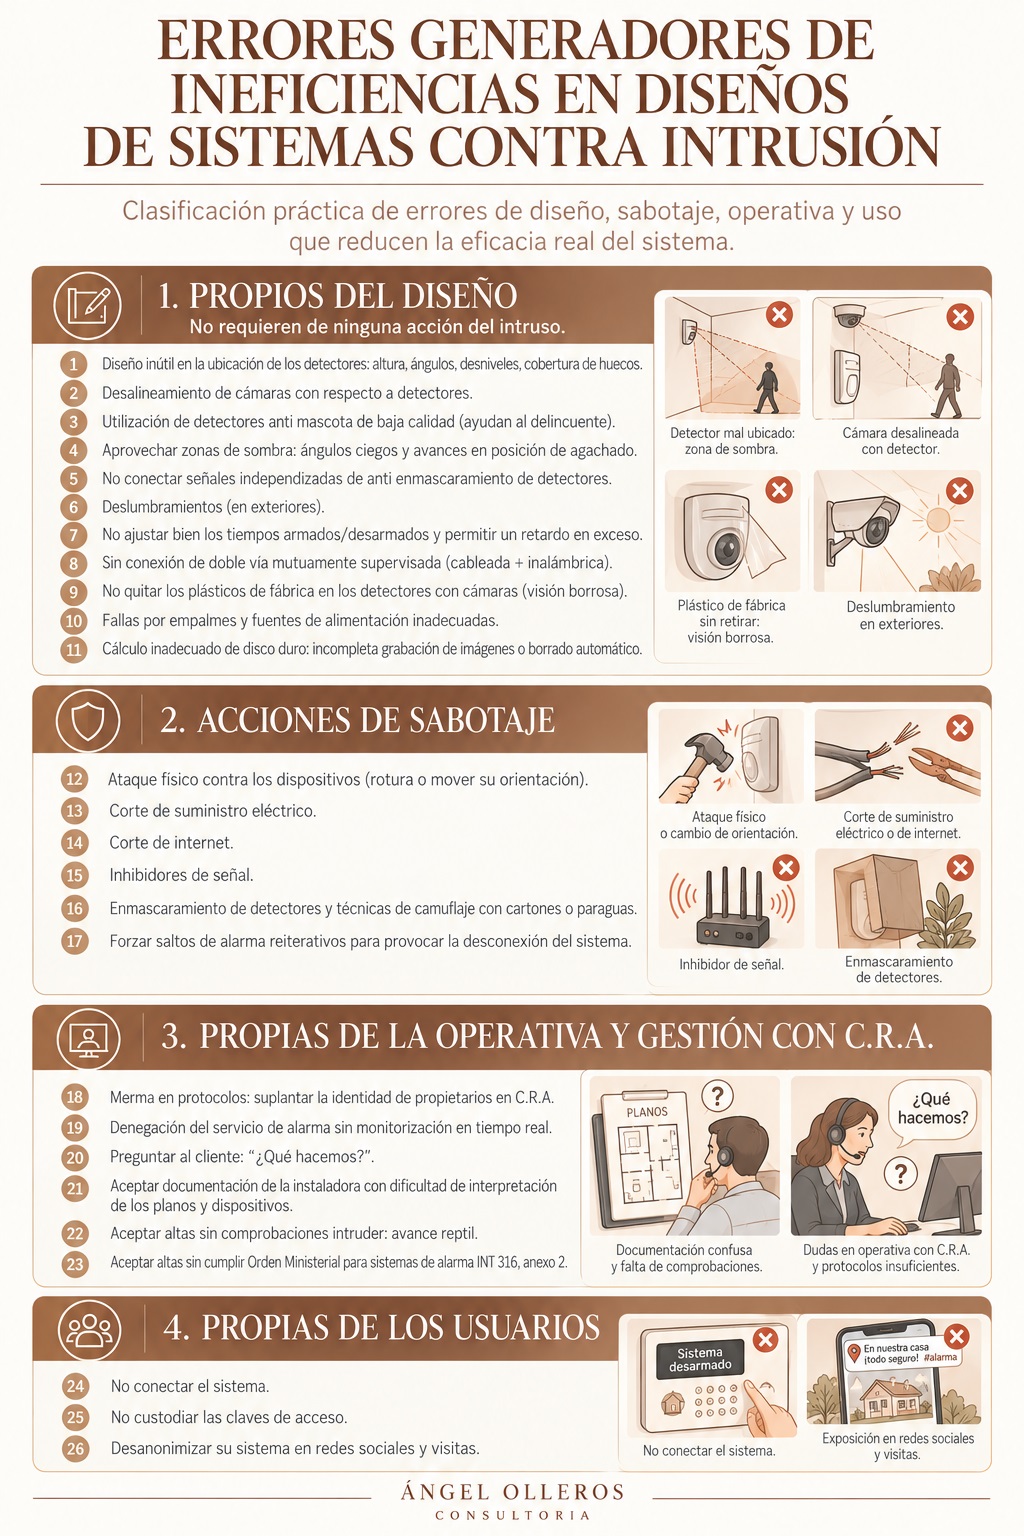
Errores de diseño: el intruso todavía no ha hecho nada
Son probablemente los fallos más relevantes porque existen antes de que comience el ataque. No requieren inhibidores, herramientas ni manipulación del sistema.
Detección y cobertura
- 1. Detectores mal ubicados. Alturas, ángulos, desniveles o huecos de paso que reducen la cobertura prevista.
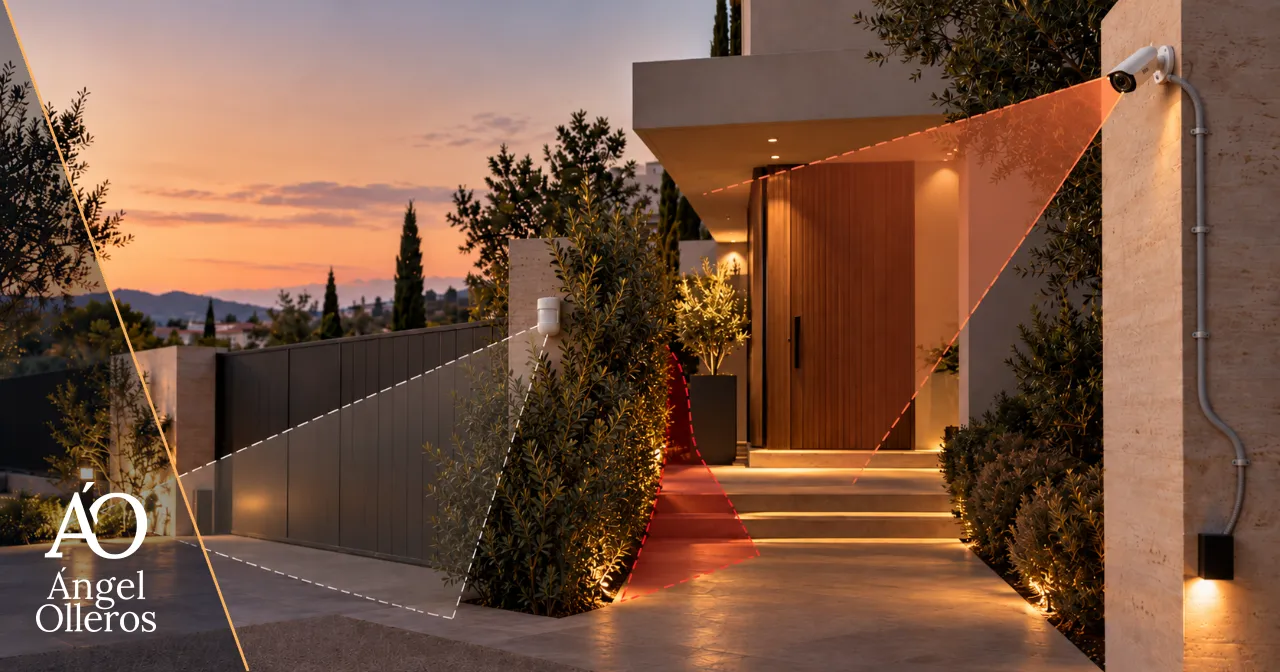
- 2. Cámaras y detectores desalineados. Se genera una alarma en una zona que la cámara no permite verificar adecuadamente. En sistemas de verificación mediante vídeo, la Orden INT/316/2011 establece que la cobertura de vídeo debe ser igual o superior a la del detector asociado.
- 3. Configuraciones antimascota inadecuadas. Una tecnología, sensibilidad o ubicación mal elegida puede generar espacios ineficaces de detección.
- 4. Zonas de sombra. Ángulos ciegos o configuraciones que permiten aproximaciones agachadas o pegadas a las paredes.
Puedes conocer más detalles sobre cobertura, densidad de píxeles y detalle útil en cámaras de seguridad en vivienda.
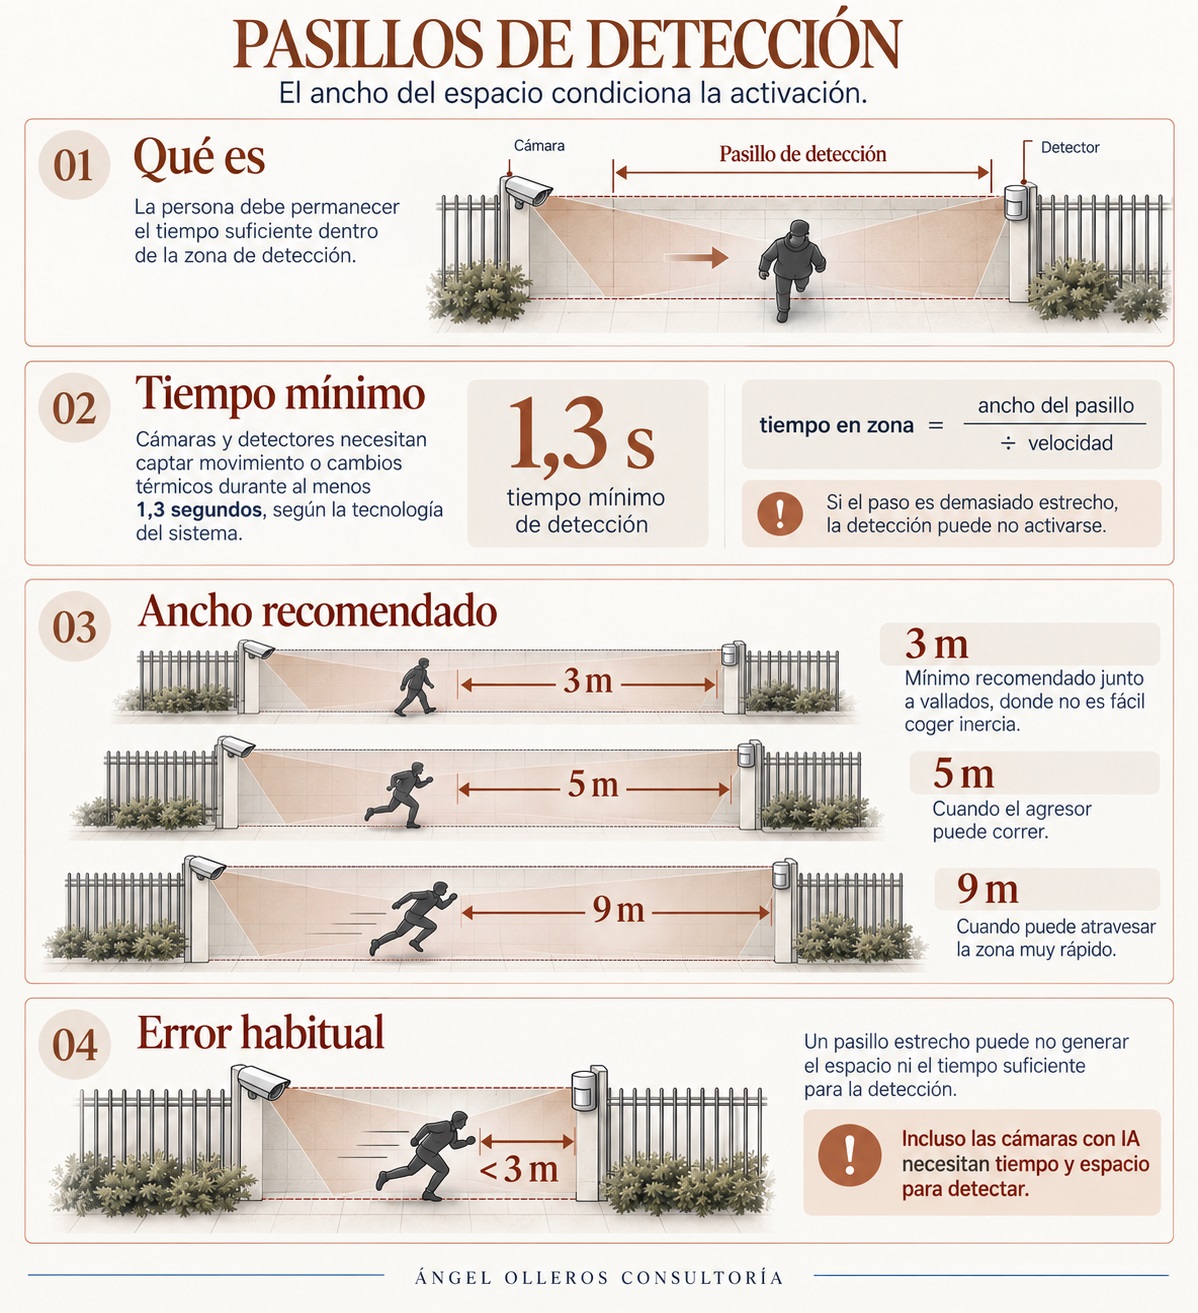
Configuración e infraestructura
- 5. Antienmascaramiento sin señal independiente. Disponer de la función no sirve de mucho si su activación no genera una información útil y diferenciada.
- 6. Deslumbramientos exteriores. Iluminación, amanecer, atardecer o focos pueden reducir significativamente la detección y la verificación mediante cámara.
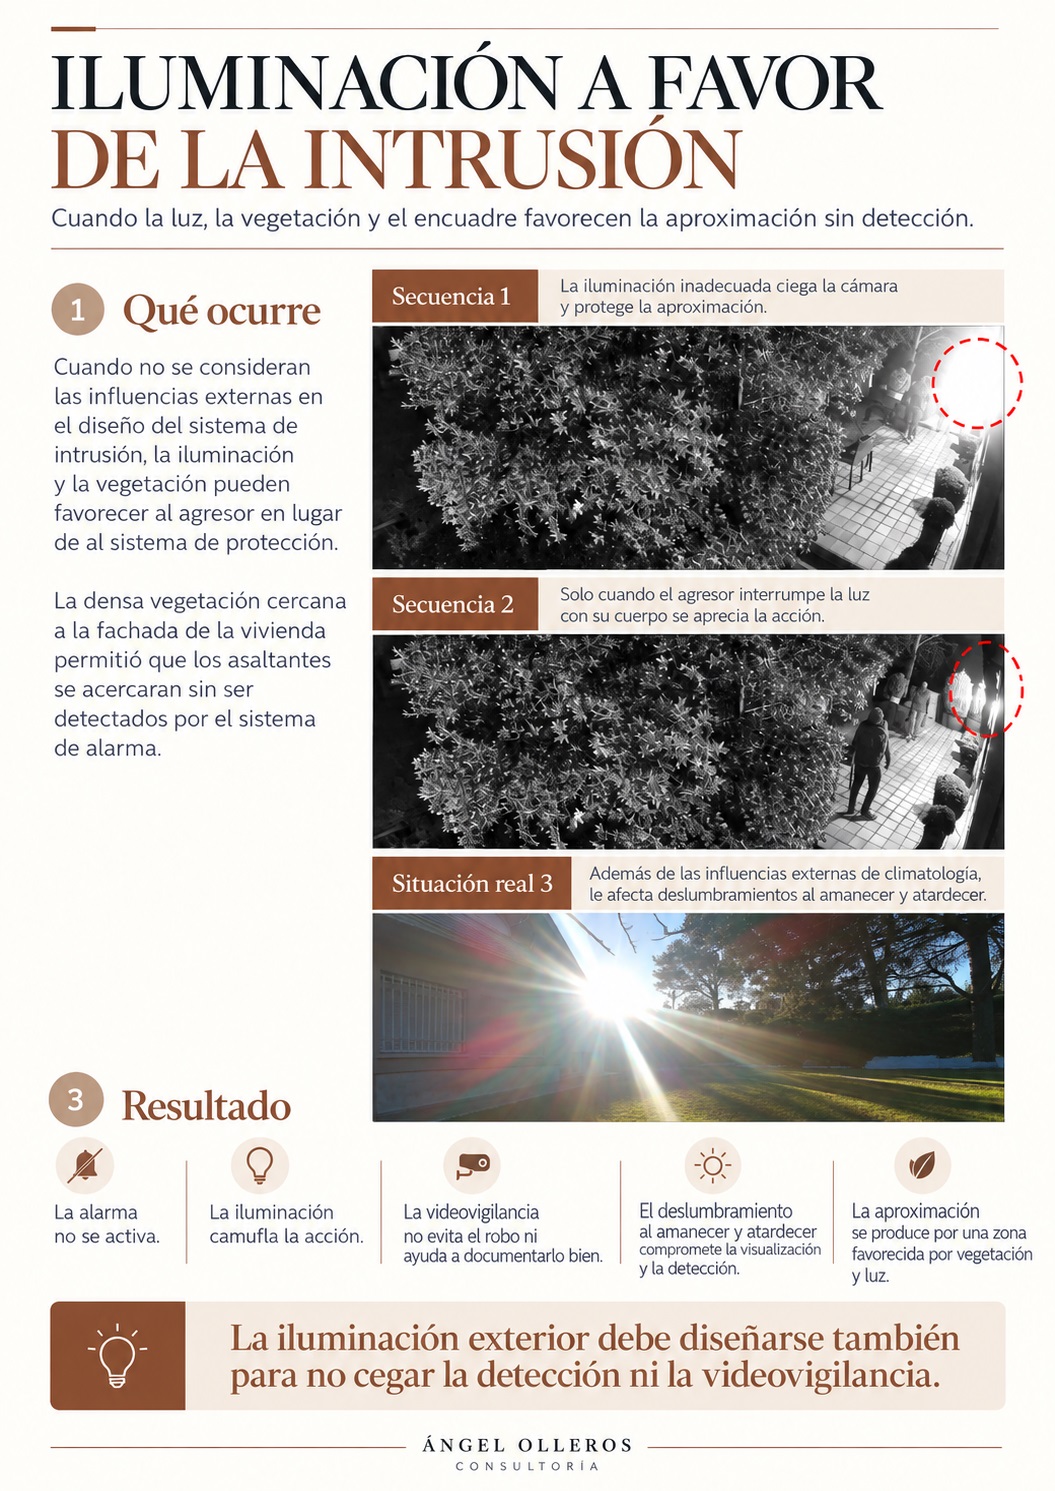
- 7. Retardos excesivos. Tiempos de entrada, salida, armado o desarmado que proporcionan al intruso más margen del necesario.
- 8. Comunicaciones insuficientemente protegidas. En instalaciones de riesgo recomiendo doble vía de comunicación mutuamente supervisada, evitando que la pérdida de una vía deje al sistema sin capacidad efectiva de comunicación.
- 9. Plásticos de fábrica sin retirar. Parece anecdótico, pero los encontramos incluso sobre detectores con cámara, degradando la imagen de verificación.
- 10. Empalmes y alimentación deficientes. Fuentes inadecuadas, conexiones vulnerables o ausencia de respaldo pueden provocar fallos intermitentes difíciles de detectar.
- 11. Almacenamiento mal calculado. Una capacidad insuficiente puede provocar que las imágenes necesarias ya hayan sido sobrescritas cuando intentamos recuperarlas.
Sabotajes que el diseño debería haber previsto
Un sistema contra intrusión debe considerar también qué puede hacer razonablemente un agresor para neutralizarlo.
- 12. Dispositivos expuestos al ataque físico. Cámaras y detectores accesibles pueden ser golpeados, rotos o modificados en su orientación.
- 13. Respaldo eléctrico insuficiente. Un corte de suministro puede inutilizar el sistema cuando el SAI no existe, no está supervisado o tiene una autonomía mal calculada.
- 14. Corte de Internet o comunicaciones. La conectividad no debería depender de un único punto fácilmente accesible.
- 15. Inhibidores de señal. La dependencia excesiva de radiofrecuencia generan sistemas con mayor exposición al sabotaje. Reducir esa dependencia mediante soluciones cableadas o arquitecturas hibridas con comunicaciones supervisadas.
- 16. Enmascaramiento. El intruso utiliza cartones, vegetación, paraguas u otros elementos que reducen el campo de actuación de cámaras y detectores.
- 17. Alarmas reiteradas. Generar incidencias repetitivas puede terminar provocando que alguien reduzca sensibilidad, ignore señales o desconecte parte del sistema.
Si una acción razonablemente anticipable inutiliza el sistema sin generar una respuesta adecuada, no existe únicamente un problema de sabotaje: existe también una debilidad de diseño.
Este criterio también resulta importante en videovigilancia para comunidades de propietarios, donde alimentación, comunicaciones, grabación y supervisión condicionan la continuidad del servicio.
Errores de operativa y gestión con la C.R.A.
Un sistema técnicamente correcto puede perder eficacia cuando comienza la recepción, interpretación y gestión de las señales.
- 18. Debilitamiento de los protocolos de identificación. Procedimientos previsibles e insuficientes que facilitan intentos de suplantación de propietarios.
- 19. Falta de conocimiento del estado real del sistema. La gestión del operador pierde capacidad cuando no existe suficiente supervisión de dispositivos, comunicaciones e incidencias.
- 20. Preguntar al cliente «¿qué hacemos?». Ante un escenario previamente identificado, esta pregunta evidencia que el protocolo de respuesta no estaba suficientemente definido o interiorizado.
- 21. Documentación difícil de interpretar. Planos confusos, detectores sin identificar o zonas mal documentadas dificultan la gestión del incidente.
- 22. Alta sin pruebas intruder. Comprobar que un detector comunica no demuestra que detectará adecuadamente una aproximación agachada, un recorrido rápido o una intrusión por el punto crítico.
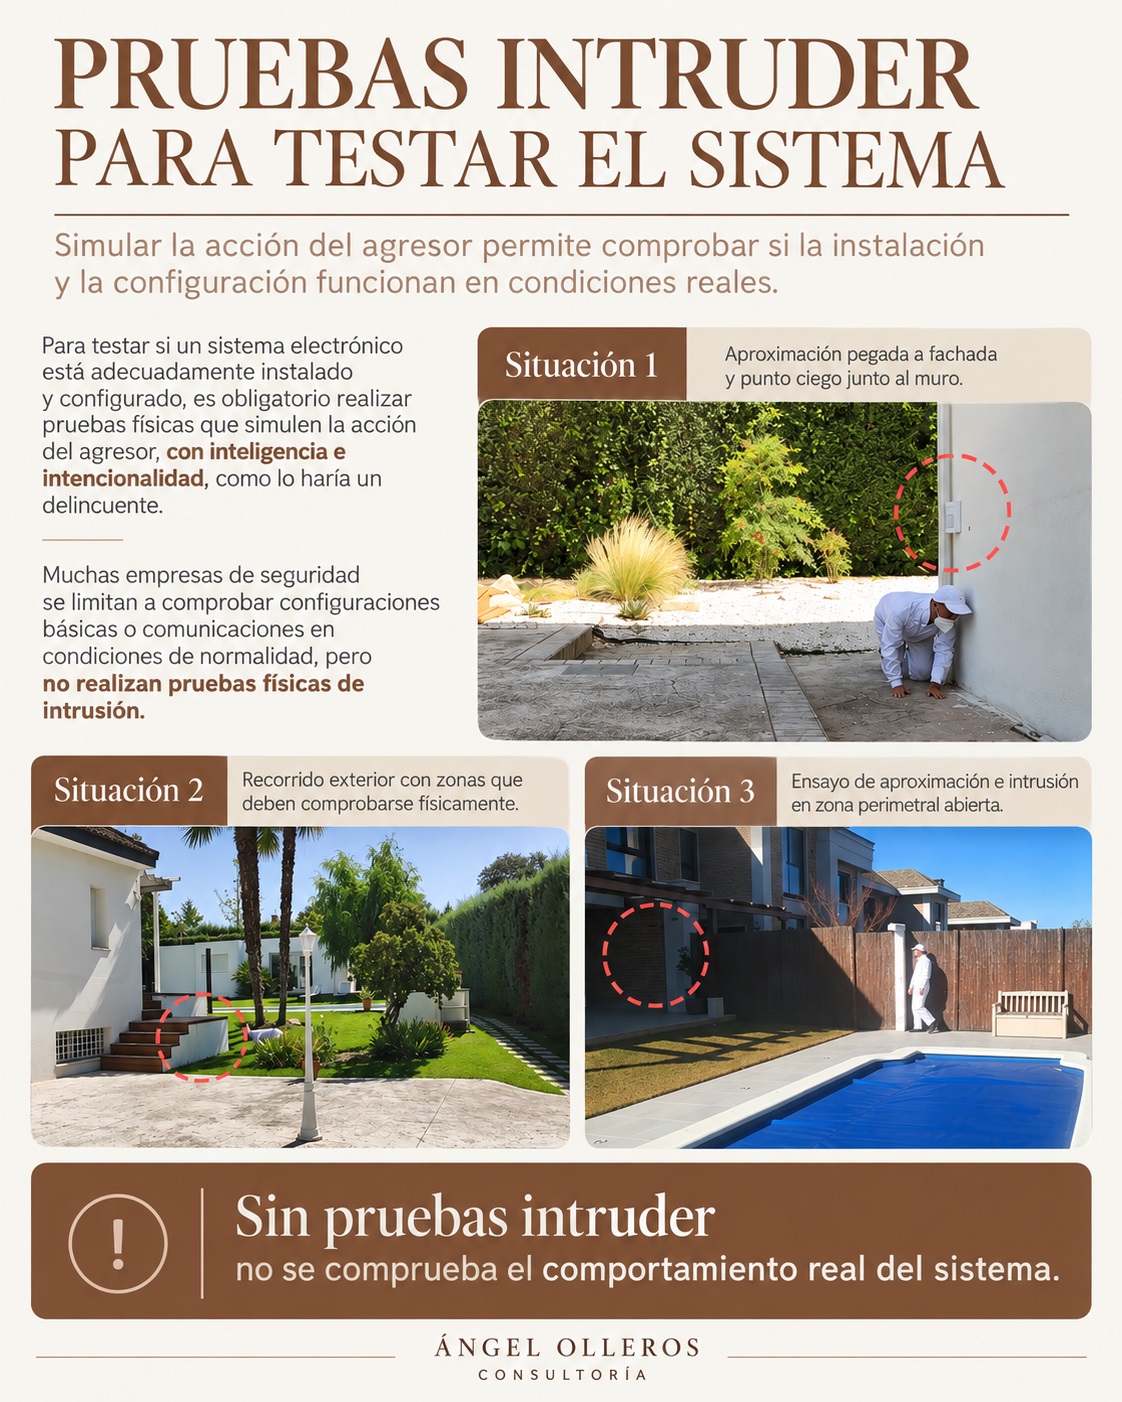
- 23. Aceptar el sistema sin comprobar documentación y verificaciones reglamentarias aplicables. En los sistemas sujetos a la Orden INT/316/2011, el artículo 4 regula el proyecto y certificado de instalación, mientras que el artículo 5 establece las revisiones y comprobaciones de mantenimiento.
Dar de alta un sistema no equivale a haber probado su comportamiento frente a un intruso.
Errores de los usuarios que degradan la protección
El usuario también forma parte del sistema.
- 24. No conectar la alarma. Ningún diseño compensa un sistema que permanece habitualmente desarmado.
- 25. No custodiar adecuadamente claves y credenciales. Códigos, aplicaciones, llaves y usuarios remotos forman parte de la seguridad.
- 26. Desanonimizar la protección. Mostrar en redes sociales, visitas o conversaciones qué sistema existe, dónde están determinados dispositivos o cuáles son los hábitos familiares aporta información innecesaria.
Los hábitos deben considerarse dentro del diseño, no como algo independiente de la tecnología.
¿Qué debería auditarse antes de aceptar y pagar el sistema?
La comparación de presupuestos no debería comenzar por la marca de la central, la cámara o el precio mensual.
Primero debería comprobarse qué prestación ofrecerá el conjunto instalado.
| QUÉ AUDITAR | QUÉ COMPROBAR |
|---|---|
| Escenarios de intrusión | Por dónde puede aproximarse, acceder y desplazarse un agresor. |
| Detección y cámaras | Cobertura, puntos ciegos, verificación y detalle útil. |
| Sabotaje | Alimentación, comunicaciones, dispositivos y antienmascaramiento. |
| C.R.A. y respuesta | Qué señales recibe, cómo las interpreta, cuánto tiempo tarda en verificar y qué protocolo ejecuta. |
| Pruebas reales | Simulación de recorridos y comportamientos plausibles del intruso. |
| Documentación final | Planos con detalle, configuración, pruebas, mantenimiento y estado real entregado. |
Puedes entrar en más detalles con nuestra comparativa de alarmas para viviendas: cómo elegir sin caer en falsa seguridad.
La auditoría no sirve para elegir una marca.
Sirve para impedir que el cliente pague por prestaciones que después no existen.
Si el sistema todavía no se ha contratado, este es el mejor momento para auditarlo. Después de instalarlo también pueden corregirse errores, pero normalmente con más coste, condicionantes y dependencia de lo ya ejecutado.